Arm谈智能体AI安全:防线须从“守护模型”延伸到“护航行动”
当 AI 从给出答案走向自主行动,安全防护的边界也必须随之拓展——它不该只守护模型本身,而要覆盖把智能决策变成实际行动的整条链路
在生成式人工智能(AI)阶段,安全话题大多围绕模型、提示词与数据的防护展开。而智能体 AI 的到来,让安全挑战多了一层新内涵:如今的 AI 已经能够自行调用工具、访问系统、编写代码,并以机器般的速度完成操作。以预订航班为例,生成式 AI 通常只向用户给出订票建议;智能体系统却可以自己查询票价、调用已保存的支付信息,代替用户把整个预订流程走完。
身份识别、最小权限、隔离、可信执行、内存安全、监测与韧性设计,这些仍是智能体时代安全的基石,并未改变。真正变化的是运行方式。当智能体可以自主行动、动态挑选操作,并在不同软件、基础设施、边缘设备与物理系统之间穿梭时,它们需要清晰且可强制执行的边界,来圈定自己的访问范围与行动权限。仅给模型上锁已经不够,防线必须贯通“从智能到行动”的全程。
这也是智能体 AI 得以大规模落地的关键所在。组织必须确保自主系统始终运行在既定边界之内,行为可追踪、可归因,异常出现时能够被有效遏制。安全固然不能直接换来信任——信任终究取决于用户、场景与风险等级——但它能提供可核验的边界、问责机制与系统韧性,而这正是信任得以建立的地基。
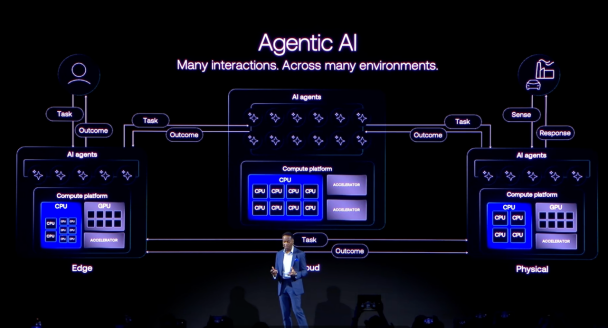
Arm 执行副总裁兼首席商务官 Will Abbey 解读了行业向智能体 AI 演进的方向,以及这场变革对云、边缘与物理世界应用场景的影响
智能体 AI 需要全栈安全防护
从推理到执行,没有任何单一安全机制可以独自扛下整条路径。智能体时代的安全需要一组互补的控制手段,覆盖智能体运行时、软件栈、主机计算平台、基础设施,乃至最终落实决策的终端设备与系统。
系统需要弄清操作由谁执行、依照用户权限行事,并保证它只能做被授权的事。当智能体自行选择行动时,相关策略必须始终有效。操作过程还要可观测,自主行为的责任能够回溯。一旦出现异常,系统得有办法摁住意外或越权的行为。
支撑这些要求的架构原则一句话就能说清:负责拍板的组件,不应同时握有“批准这个决定是否放行”的独门权力。模型负责给出行动方案,系统负责授权,并保证约束真正落地。
把原则落到实处,需要在智能与行动之间的若干关口设防:
· 建立可信执行环境;
· 保护从决策到执行的路径;
· 通过独立机制,判断某项操作是否获准执行;
· 保护最终执行该操作的设备或系统。
Arm 在安全计算领域数十年的积淀,此时分量尤重。其基础架构覆盖信任根(RoT)、安全启动、度量启动、远程认证、隔离机制与内存安全等层面,并附带参考软件、应用程序编程接口(API)及生态支持,让开发者可以方便地调用上述能力。
这些技术各守一环,合力应对智能体 AI 的安全命题。安全启动与远程认证,可以验证工作负载和安全控制机制确实运行在预期环境里。不过,验明环境只是其一,攻击者仍可能借助智能体运行时、工具宿主或策略执行软件里的漏洞绕过管控、触发未授权操作。Arm 内存标记扩展(MTE)等内存安全技术,连同其他架构级防御手段,有助于压低这类风险,让推理与执行之间软件链路上的一些内存安全漏洞更难得手。
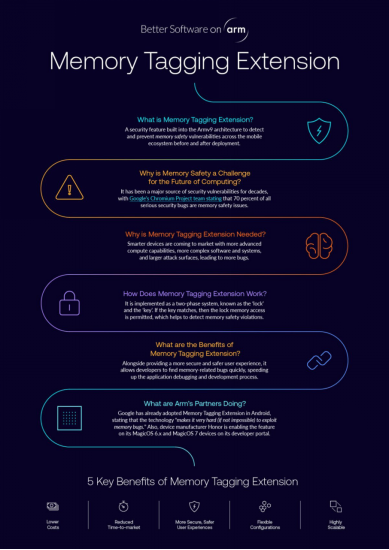
Arm 内存标记扩展详解
智能体开始持续接触私有上下文、记忆与状态,安全机制便多了一重任务:管好敏感数据何时可以释放。在信任门槛更高的工作流中,远程证明机制可以先确认执行环境可信,再向智能体敞开受保护的上下文数据。
针对智能体实施独立安全管控
基础设施安全是智能体时代的另一重考验。随着智能体本领渐强、可以持续运转,基础设施除了要有算力来跑智能体负载,还得有独立的算力去观测、管控和约束它们。
CPU 与 DPU 的分工协作,是这一原则的典型落地形态,二者同筑于 Arm 提供的统一计算底座之上。CPU 承载智能体运行时、执行框架、编排系统、工具调用和应用程序;DPU 则为网络、监测、隔离和安全服务等基础设施职能提供独立的运行空间。
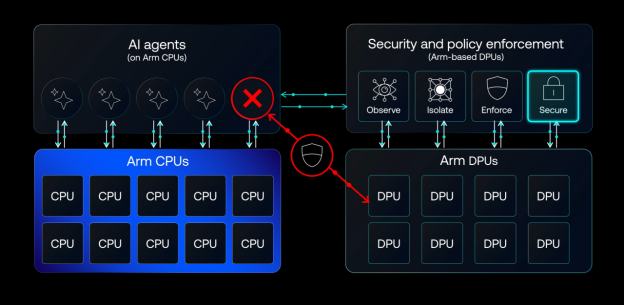
Arm CPU 托管并运行智能体工作负载,而基于 Arm 架构的 DPU 则独立地对其进行观测、管控、隔离和保护
这再次印证了一条原则:管控机制与被管控进程隔离开,管控才更有力。NVIDIA 最新发布的 NVIDIA 开放智能体安全平台(NVIDIA Open Agent Safety Platform),就示范了这一架构模式在智能体基础设施上的用法。
安全防护必须随行动延伸
当智能体工作流从数据中心一路铺向 PC、智能手机、边缘设备和物理 AI 系统,安全的战线也随之拉长。将来,一个智能体或许在云端调用模型完成推理,在边缘设备处理私有上下文,最后借机器人或工业设备真正动手。
因此,安全能力要沿着两个方向铺开:
1. 贯穿每个系统内部的计算栈;
2. 覆盖智能体接触的每一个计算环境。
所有计算环境都认同一核心理念:智能体只能碰已授权的资源、做获准的操作。只不过,跟云和数据中心比起来,边缘和物理 AI 系统要应对的难题并不相同。
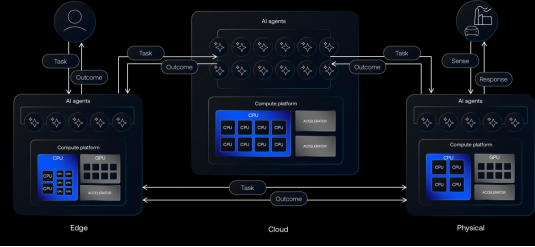
跨边缘、云和物理环境的智能体工作流
消费设备、摄像头、机器人、汽车和工业设备,没法像云端虚拟资源那样轻易隔离。当智能决策越来越多地变成现实世界里的物理动作,安全机制就必须贯穿软件、通信链路以及最终动手的设备。这对设备身份、通信认证、权限管理、设备侧策略执行和可审计性都提出了更高要求。Arm Device Connect 为 AI 智能体与各类异构设备之间的发现与交互给出了统一方式,助力搭建起支持身份认证、权限管理与治理机制的连接层。
此外,随着智能体与物理设备、系统的交道越来越密,智能体安全还必须与既有的设备安全、功能安全体系接轨。身份识别、认证与授权要延伸到设备一端,并与设备侧的约束机制、运行限制、故障保护,以及保障物理系统安全运行的种种既有机制协同配合。信息安全机制裁决某项操作是否获得授权,功能安全机制则裁决它能否在既定的安全运行区间内执行。当智能体 AI 踏入物理系统,两者必须并肩发挥作用。
围绕智能构建安全体系
从生成式 AI 到智能体 AI,AI 安全的一个基本假设被改写了。过去,模型只负责产出信息,动不动手由人定;如今,智能体 AI 已经能自己发起行动。安全防护必须从守着模型和数据,延伸到管住从推理到执行的整段旅程。
一种新的 AI 架构模式由此成型:模型决定要执行什么行动,由独立系统判断该行动是否放行。从信任根、远程认证,到内存安全、独立基础设施管控与设备身份认证,随着智能体 AI 从云端伸向边缘和物理系统,每一层技术都在加固这种职责分离。
Arm 提供统一的架构底座与安全技术,帮这些边界约束在整个系统层级落地。智能体 AI 的自主行动与执行能力每增强一分,相应的安全保护也随之延展一分,并在其中发挥作用。
– 结束 –
本文内容整理自公开网络资讯,仅供参考,版权归原作者所有。
相关文章
- 《巫师3:狂猎重制版》不知疲倦的旅人MOD 探索冲刺零耐力消耗
- 《巫师3:狂猎重制版》防蜡烛抢劫MOD 点燃熄灭需对应法印
- 《巫师3:狂猎重制版》血月MOD 红月之夜与传奇奖励
- 《杀戮尖塔2》战斗伤害统计器MOD 实时统计战斗伤害
- 《杀戮尖塔2》无职转生洛琪希MOD 带来全新可操作角色
- 《杀戮尖塔2》FGO 阿尔托莉雅·卡斯特 MOD 推出 5 星 Caster 角色参战
- 《生化危机9:安魂曲》RE4 战术匕首 MOD 上线 新增艾达标配近战武器
- 《生化危机9:安魂曲》RE2 艾达连衣裙 MOD 推出 格蕾丝换装正红短裙
- 《生化危机9:安魂曲》里昂克劳德作战服 MOD 上线 里昂换装《最终幻想7》风格
- 《幻兽帕鲁》传奇耐久 MOD 推出 传奇物品耐久调整新方案